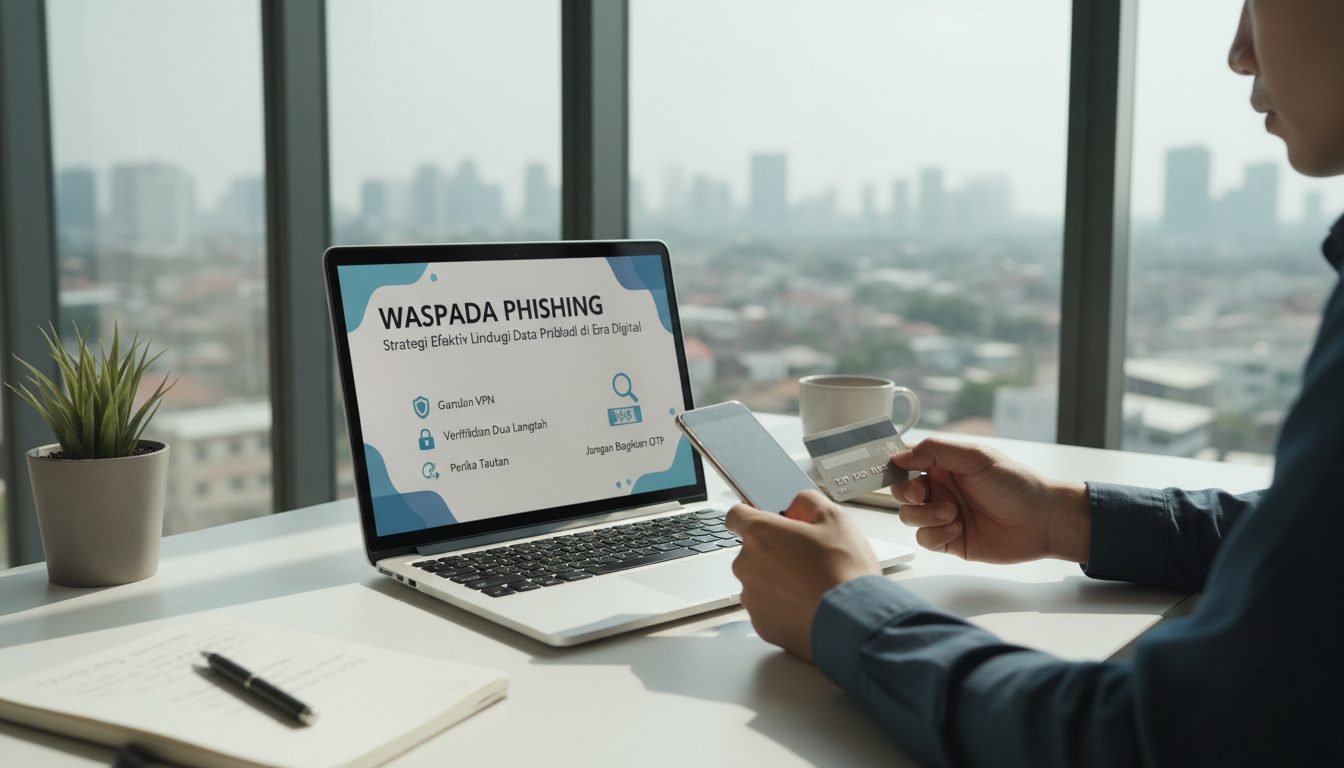
Wartakita.id, Makassar – Dalam era digital yang terus berkembang, keamanan siber menjadi isu krusial bagi individu dan organisasi. Salah satu ancaman yang paling umum dan merugikan adalah phishing. Serangan ini dirancang untuk mencuri informasi sensitif seperti nama pengguna, kata sandi, dan detail kartu kredit dengan menyamar sebagai entitas tepercaya.
Meskipun banyak upaya telah dilakukan untuk meningkatkan kesadaran akan bahaya phishing, para penyerang terus mengembangkan metode yang semakin canggih. Oleh karena itu, penting bagi setiap pengguna internet untuk memahami cara kerja phishing dan langkah-langkah efektif untuk melindunginya.
Intinya
Phishing adalah bentuk penipuan daring yang bertujuan mencuri data pribadi dengan menyamar sebagai pihak tepercaya. Serangan ini sering kali dilakukan melalui email, pesan teks, atau situs web palsu yang dirancang mirip dengan aslinya. Korban biasanya diminta untuk memasukkan informasi sensitif, yang kemudian akan disalahgunakan oleh penyerang. Pencegahan terbaik melibatkan kewaspadaan, verifikasi sumber, penggunaan autentikasi multifaktor, dan pembaruan perangkat lunak secara berkala.
Serangan phishing memanfaatkan psikologi manusia, khususnya rasa takut, urgensi, atau keingintahuan. Penyerang sering kali membuat skenario yang meyakinkan, seperti pemberitahuan dari bank, penyedia layanan internet, atau bahkan teman/kolega. Berikut adalah beberapa jenis phishing yang umum:
- Spear Phishing: Serangan yang ditargetkan secara spesifik kepada individu atau organisasi tertentu. Penyerang melakukan riset mendalam untuk membuat pesan yang sangat personal dan meyakinkan.
- Whaling: Bentuk spear phishing yang menargetkan eksekutif tingkat tinggi atau individu dengan akses ke informasi bernilai tinggi.
- Smishing: Phishing yang dilakukan melalui pesan teks (SMS).
- Vishing: Phishing yang dilakukan melalui panggilan telepon (voice phishing).
- Pharming: Mengalihkan pengguna ke situs web palsu meskipun mereka mengetik URL yang benar, biasanya melalui manipulasi DNS.
Untuk melindungi diri dari phishing, ada beberapa langkah yang dapat diambil:
- Periksa Sumber Email/Pesan: Selalu verifikasi alamat pengirim. Perhatikan ejaan yang salah atau domain yang mencurigakan.
- Jangan Klik Tautan Sembarangan: Arahkan kursor ke tautan tanpa mengekliknya untuk melihat URL sebenarnya. Jika mencurigakan, jangan klik.
- Gunakan Autentikasi Multifaktor (MFA): MFA menambahkan lapisan keamanan ekstra, bahkan jika kata sandi Anda dicuri.
- Perbarui Perangkat Lunak Secara Berkala: Pembaruan sering kali mencakup perbaikan keamanan yang dapat melindungi dari kerentanan terbaru.
- Gunakan Perangkat Lunak Keamanan: Antivirus dan anti-phishing dapat membantu mendeteksi dan memblokir serangan.
- Edukasi Diri dan Orang Lain: Kesadaran adalah pertahanan terbaik. Pahami taktik umum yang digunakan penyerang.
Penting untuk diingat bahwa penyerang terus berinovasi. Oleh karena itu, kewaspadaan dan pembelajaran berkelanjutan adalah kunci untuk tetap aman di dunia maya.
Kerap Ditanyakan (FAQ)
1. Apa itu phishing?
Phishing adalah upaya penipuan daring yang dilakukan oleh penyerang untuk mencuri informasi pribadi sensitif (seperti nama pengguna, kata sandi, detail kartu kredit) dengan menyamar sebagai entitas tepercaya dalam komunikasi elektronik, seperti email atau pesan teks.
2. Bagaimana cara kerja phishing?
Penyerang mengirimkan pesan palsu yang terlihat sah, sering kali dengan tautan ke situs web palsu yang dirancang mirip dengan situs aslinya. Ketika korban mengeklik tautan dan memasukkan informasinya di situs palsu tersebut, data tersebut akan langsung dikirimkan kepada penyerang.
3. Apa saja tanda-tanda umum email phishing?
Tanda-tanda umum meliputi: alamat pengirim yang mencurigakan, ejaan atau tata bahasa yang buruk, permintaan informasi pribadi yang mendesak, tautan yang tidak sesuai dengan deskripsinya, serta lampiran yang tidak diminta.
4. Apa yang harus saya lakukan jika saya menerima email phishing?
Jangan mengeklik tautan atau membuka lampiran apa pun. Laporkan email tersebut kepada penyedia layanan email Anda atau departemen IT di perusahaan Anda, lalu hapus email tersebut. Jangan pernah membalas email phishing.
5. Apakah phishing hanya terjadi melalui email?
Tidak. Selain email, phishing juga dapat terjadi melalui pesan teks (smishing), panggilan telepon (vishing), media sosial, dan bahkan melalui situs web palsu (pharming) yang mengalihkan Anda meskipun Anda mengetik URL yang benar.
6. Bagaimana cara melindungi diri dari phishing?
Langkah-langkah perlindungan meliputi: selalu verifikasi pengirim, jangan mengeklik tautan atau membuka lampiran dari sumber yang tidak dikenal, gunakan autentikasi multifaktor (MFA), perbarui perangkat lunak secara berkala, gunakan perangkat lunak keamanan (antivirus/anti-phishing), dan tingkatkan kesadaran akan taktik phishing.
7. Apa itu autentikasi multifaktor (MFA) dan mengapa penting untuk phishing?
MFA adalah metode keamanan yang memerlukan dua atau lebih metode verifikasi untuk membuktikan identitas Anda (misalnya, kata sandi dan kode dari aplikasi autentikator). Ini penting karena bahkan jika penyerang berhasil mencuri kata sandi Anda melalui phishing, mereka tidak akan bisa mengakses akun Anda tanpa faktor autentikasi kedua.
Kontributor: Budi S.
Editor: Tim Editor Wartakita dibantu AI.