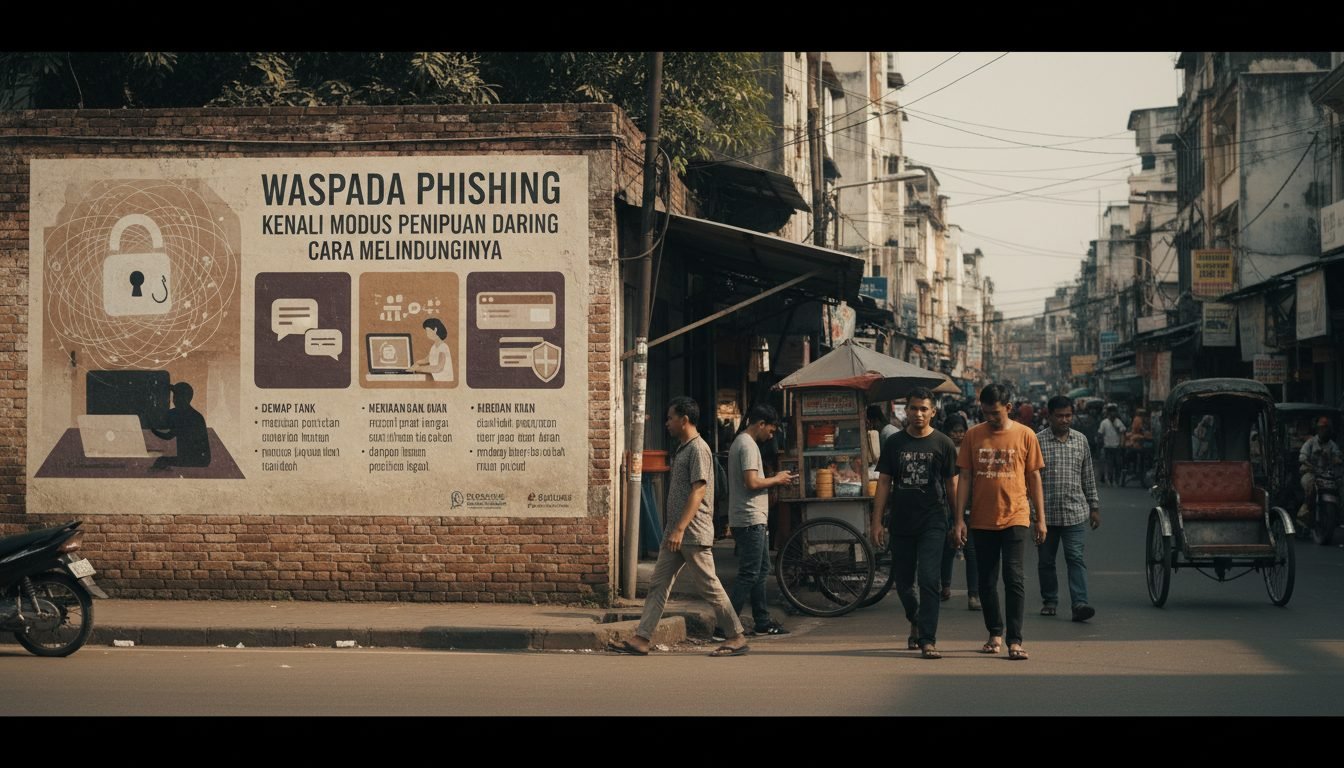
Wartakita.id – Dalam dunia yang semakin terhubung ini, keamanan siber menjadi perhatian utama bagi individu dan organisasi. Salah satu ancaman yang paling umum dan merusak adalah phishing. Artikel ini akan membahas secara mendalam apa itu phishing, bagaimana cara kerjanya, jenis-jenisnya, serta langkah-langkah efektif untuk melindungi diri dari serangan ini.
Apa Itu Phishing?
Phishing adalah bentuk penipuan daring (online fraud) di mana penyerang menyamar sebagai entitas tepercaya, seperti bank, perusahaan teknologi, atau lembaga pemerintah, untuk mengelabui korban agar mengungkapkan informasi sensitif. Informasi yang dicari biasanya meliputi nama pengguna, kata sandi, nomor kartu kredit, atau data pribadi lainnya. Tujuan utama phishing adalah untuk mendapatkan akses tidak sah ke akun korban, mencuri identitas, atau melakukan penipuan finansial.
Bagaimana Cara Kerja Phishing?
Serangan phishing umumnya mengikuti pola tertentu:
- Kontak Awal: Penyerang mengirimkan pesan palsu melalui email, SMS, atau media sosial. Pesan ini sering kali terlihat sah dan mendesak, misalnya peringatan keamanan, penawaran menarik, atau permintaan verifikasi akun.
- Penciptaan Urgensi/Ketakutan: Pesan sering kali dirancang untuk menciptakan rasa urgensi atau ketakutan, seperti “akun Anda akan diblokir” atau “ada aktivitas mencurigakan pada akun Anda,” untuk mendorong korban bertindak cepat tanpa berpikir.
- Tautan atau Lampiran Berbahaya: Pesan akan berisi tautan (link) ke situs web palsu yang menyerupai situs asli, atau lampiran (attachment) yang mengandung malware.
- Pengumpulan Informasi: Jika korban mengklik tautan, mereka akan diarahkan ke situs palsu yang dirancang untuk mengumpulkan kredensial masuk atau informasi pribadi lainnya. Jika korban membuka lampiran, malware dapat terinstal di perangkat mereka.
- Penyalahgunaan Data: Setelah informasi sensitif diperoleh, penyerang dapat menggunakannya untuk berbagai tujuan jahat, seperti mengakses akun bank, melakukan pembelian ilegal, atau mencuri identitas.
Jenis-Jenis Phishing
Ada beberapa jenis phishing yang perlu diwaspadai:
- Email Phishing: Jenis yang paling umum, menggunakan email palsu yang meniru organisasi tepercaya.
- Spear Phishing: Serangan yang lebih terarah dan personal, menargetkan individu atau kelompok tertentu dengan informasi yang relevan untuk membuat pesan terlihat lebih meyakinkan.
- Whaling: Bentuk spear phishing yang menargetkan eksekutif tingkat tinggi atau individu penting dalam suatu organisasi, sering kali untuk mendapatkan akses ke data perusahaan yang sensitif.
- Smishing (SMS Phishing): Menggunakan pesan teks (SMS) untuk mengirim tautan berbahaya atau meminta informasi pribadi.
- Vishing (Voice Phishing): Melibatkan panggilan telepon di mana penyerang menyamar sebagai perwakilan bank atau lembaga lain untuk mendapatkan informasi sensitif.
- Pharming: Mengalihkan pengguna dari situs web asli ke situs web palsu tanpa mereka sadari, bahkan jika mereka mengetik URL yang benar. Ini sering dilakukan melalui manipulasi DNS (Domain Name System).
Cara Melindungi Diri dari Phishing
Melindungi diri dari phishing memerlukan kombinasi kewaspadaan dan praktik keamanan siber yang baik. Berikut adalah beberapa langkah efektif:
- Periksa Pengirim dengan Cermat: Selalu verifikasi alamat email pengirim. Perhatikan ejaan yang salah atau domain yang tidak biasa (misalnya,
bankku.comalih-alihbank.com). - Jangan Klik Tautan Mencurigakan: Arahkan kursor ke tautan tanpa mengkliknya untuk melihat URL sebenarnya. Jika terlihat mencurigakan, jangan diklik. Lebih baik ketik URL situs web secara manual di peramban Anda.
- Waspadai Permintaan Informasi Pribadi: Lembaga keuangan atau perusahaan tepercaya tidak akan pernah meminta kata sandi, nomor kartu kredit, atau informasi sensitif lainnya melalui email atau SMS.
- Gunakan Otentikasi Dua Faktor (2FA): Aktifkan 2FA untuk semua akun penting Anda. Ini menambahkan lapisan keamanan ekstra, bahkan jika kata sandi Anda dicuri.
- Perbarui Perangkat Lunak Secara Teratur: Pastikan sistem operasi, peramban web, dan perangkat lunak keamanan Anda selalu diperbarui. Pembaruan sering kali mencakup perbaikan keamanan untuk kerentanan yang diketahui.
- Gunakan Perangkat Lunak Keamanan: Instal antivirus dan anti-malware yang andal di perangkat Anda.
- Edukasi Diri dan Orang Lain: Pahami tanda-tanda serangan phishing dan bagikan pengetahuan ini dengan keluarga serta rekan kerja.
- Laporkan Serangan Phishing: Jika Anda menerima email atau pesan phishing, laporkan ke penyedia layanan email Anda atau otoritas terkait.
- Periksa Pengirim dengan Cermat: Selalu verifikasi alamat email pengirim. Perhatikan ejaan yang salah atau domain yang tidak biasa (misalnya,
Intinya
Phishing adalah ancaman siber serius yang memanfaatkan manipulasi psikologis untuk mencuri informasi sensitif. Dengan memahami cara kerjanya, jenis-jenisnya, dan menerapkan langkah-langkah perlindungan yang tepat, Anda dapat secara signifikan mengurangi risiko menjadi korban. Kewaspadaan adalah kunci utama dalam menjaga keamanan data pribadi dan finansial Anda di dunia digital.
Analisis
Serangan phishing terus berevolusi, menjadi semakin canggih dan sulit dideteksi. Penyerang kini menggunakan teknik rekayasa sosial yang lebih halus, memanfaatkan informasi yang tersedia di media sosial untuk membuat pesan yang sangat personal dan meyakinkan (misalnya, dalam spear phishing). Selain itu, penggunaan teknologi seperti AI (Artificial Intelligence) dan machine learning oleh penyerang untuk membuat email phishing yang lebih realistis dan menghindari deteksi otomatis menjadi tantangan baru.
Dari sisi pertahanan, organisasi dan individu perlu mengadopsi pendekatan berlapis. Selain solusi teknologi seperti filter email dan deteksi anomali, edukasi pengguna adalah komponen yang paling krusial. Karyawan dan masyarakat umum harus dilatih untuk mengenali tanda-tanda phishing, memahami konsekuensi dari mengklik tautan atau membuka lampiran yang mencurigakan, serta mengetahui prosedur pelaporan yang benar. Simulasi phishing reguler dapat membantu meningkatkan kesadaran dan respons terhadap serangan nyata.
Pemerintah dan lembaga penegak hukum juga memiliki peran penting dalam memerangi phishing melalui regulasi, penindakan terhadap pelaku, dan kampanye kesadaran publik. Kolaborasi antara sektor publik dan swasta diperlukan untuk menciptakan ekosistem digital yang lebih aman.
Kerap Ditanyakan (FAQ)
1. Apa perbedaan antara phishing dan malware?
Phishing adalah metode penipuan yang mengelabui korban untuk mengungkapkan informasi sensitif atau mengunduh sesuatu. Malware (malicious software) adalah perangkat lunak berbahaya yang dirancang untuk merusak, mengganggu, atau mendapatkan akses tidak sah ke sistem komputer. Serangan phishing sering kali digunakan sebagai vektor untuk menyebarkan malware.
2. Bagaimana cara melaporkan email phishing?
Anda dapat melaporkan email phishing ke penyedia layanan email Anda (misalnya, Gmail, Outlook memiliki fitur “Laporkan Phishing“). Anda juga bisa meneruskan email tersebut ke lembaga keamanan siber di negara Anda, seperti BSSN (Badan Siber dan Sandi Negara) di Indonesia, atau Anti-Phishing Working Group (APWG).
3. Apakah saya bisa menjadi korban phishing meskipun saya tidak memberikan informasi apa pun?
Ya. Beberapa serangan phishing dirancang untuk menginstal malware atau ransomware hanya dengan mengklik tautan atau membuka lampiran berbahaya, tanpa perlu Anda memasukkan informasi apa pun. Malware tersebut kemudian dapat mencuri data atau merusak sistem Anda.
4. Apa itu pharming dan bagaimana cara kerjanya?
Pharming adalah jenis serangan siber di mana lalu lintas situs web dialihkan dari situs yang sah ke situs palsu tanpa sepengetahuan pengguna. Ini dapat dilakukan melalui modifikasi pada file host di komputer pengguna atau melalui kerentanan pada server DNS (Domain Name System). Akibatnya, meskipun Anda mengetik URL yang benar, Anda tetap diarahkan ke situs penipu.
5. Mengapa penyerang menggunakan phishing?
Penyerang menggunakan phishing karena ini adalah cara yang relatif mudah dan efektif untuk mendapatkan akses ke informasi sensitif atau sistem yang dilindungi. Mereka memanfaatkan sifat manusia, seperti rasa ingin tahu, ketakutan, atau urgensi, untuk mengelabui korban. Data yang dicuri dapat dijual, digunakan untuk penipuan identitas, atau untuk mendapatkan keuntungan finansial lainnya.
Kontributor: Budi S.
Editor: Tim Editor Wartakita dibantu AI.